
Depois de hospedar, vem proteger
Os dois últimos artigos da Lascasas Consulting mostraram como colocar um site ou plataforma no ar na AWS, seja com uma arquitetura customizada de S3 e CloudFront, seja com o Amplify Hosting. Depois que o projeto está publicado e recebendo visitantes reais, a próxima pergunta natural é como protegê-lo contra ataques e como isso se conecta às obrigações da Lei Geral de Proteção de Dados. Este artigo mostra três serviços que se encaixam diretamente na arquitetura já publicada e explica onde a técnica encontra a exigência legal.
WAF, Shield e Cognito na prática
O AWS Shield é a primeira camada e já vem ativada automaticamente, sem custo, para qualquer cliente AWS. Ele protege contra ataques de negação de serviço nas camadas de rede e transporte antes mesmo que a requisição chegue à lógica do CloudFront. Para quem precisa de um nível maior de proteção, incluindo ataques mais sofisticados na camada de aplicação e acesso à equipe de resposta da AWS, existe o Shield Advanced, um plano pago separado.
O AWS WAF atua na camada seguinte, inspecionando cada requisição HTTP antes que ela chegue à origem. Ele avalia o endereço IP de origem, os cabeçalhos, o corpo e a URL da requisição, e pode bloquear padrões conhecidos de ataque, como injeção de SQL e cross-site scripting, além de aplicar limites de taxa por IP. O WAF protege recursos como distribuições do CloudFront, APIs no API Gateway, Application Load Balancers e APIs no AppSync.
O Amazon Cognito resolve uma camada diferente, a autenticação de usuários. Ele oferece cadastro, login, autenticação multifator e integração com provedores sociais como Google, sem exigir que a equipe construa esse sistema do zero. O API Gateway pode validar diretamente o token emitido pelo Cognito antes de liberar o acesso a um endpoint, e o serviço escala para milhões de usuários sem mudança de arquitetura.
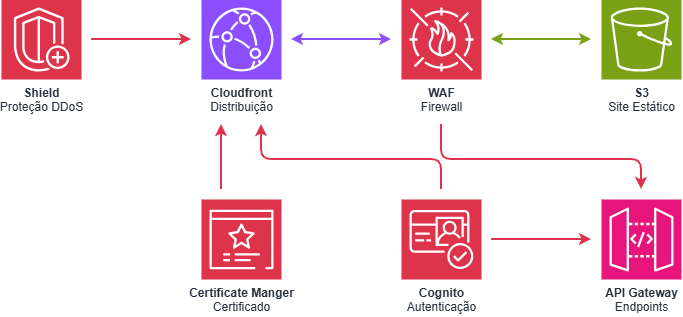
A figura acima mostra como as três camadas se encaixam na arquitetura de hospedagem já descrita nos artigos anteriores, entre o usuário e as origens no S3 e no API Gateway.
O que cada camada resolve
| O que resolve | O que fica de fora | |
|---|---|---|
| Shield Standard | DDoS de rede e transporte, ativado automaticamente | Ataques na camada de aplicação |
| Shield Advanced | DDoS avançado, incluindo camada de aplicação, com resposta dedicada | Filtragem de conteúdo da requisição |
| AWS WAF | Injeção de SQL, XSS, bots, limite de taxa por IP | Autenticação e identidade do usuário |
| Amazon Cognito | Cadastro, login, MFA, validação de token | Filtragem de tráfego malicioso |
Onde a técnica encontra a lei
A AWS opera sob um modelo de responsabilidade compartilhada. A infraestrutura física, a rede e os data centers são protegidos e certificados pela própria AWS, mas a aplicação, os dados que ela processa e a forma como o acesso é controlado continuam sendo responsabilidade de quem constrói sobre a nuvem. É exatamente nesse espaço que WAF, Shield e Cognito atuam, reduzindo a superfície de ataque e controlando quem acessa o quê.
A própria AWS publica um whitepaper chamado Navegando na conformidade com a LGPD na AWS e um workbook dedicado à Lei Geral de Proteção de Dados, orientando quais serviços ajudam a atender às exigências de segurança da informação previstas na lei. Nenhum serviço, por si só, torna uma empresa conforme com a LGPD, mas a ausência de camadas básicas de proteção é justamente um dos pontos mais cobrados quando um incidente de vazamento é investigado.
A Lei 13.709/2018, em seu artigo 52, prevê multa de até 2% do faturamento da empresa no último exercício, limitada a R$ 50 milhões por infração, além de multa diária sujeita ao mesmo limite. Segundo levantamentos recentes sobre a atuação da Autoridade Nacional de Proteção de Dados, a infração mais recorrente nos processos abertos não é o vazamento em si, mas a falta de segurança da informação adequada e a demora em comunicar o incidente aos titulares dos dados.
Quanto custa proteger
O Shield Standard não tem custo adicional, está incluído para qualquer cliente AWS. O Shield Advanced, por outro lado, custa US$ 3.000 por mês por organização, além da transferência de dados, o que faz sentido apenas para aplicações de alto risco ou alta visibilidade. O WAF e o Cognito têm preços proporcionais ao uso, mais acessíveis para a maioria dos projetos.
| Item | Custo | Free tier |
|---|---|---|
| Shield Standard | Sem custo adicional | Incluído para todo cliente AWS |
| Shield Advanced | US$ 3.000/mês por organização | Não há |
| AWS WAF | US$ 5/Web ACL/mês + US$ 1/regra/mês + US$ 0,60/milhão de requisições | Não há |
| Amazon Cognito | US$ 0,0055 a US$ 0,02 por usuário ativo mensal, dependendo do plano | 10.000 usuários ativos mensais/mês |
Orientação por estágio do projeto
Para um site institucional ou um MVP em validação, o Shield Standard já ativado automaticamente e um WAF com as regras gerenciadas básicas da AWS cobrem a maior parte do risco, com custo baixo e configuração rápida.
Quando o projeto passa a ter usuários cadastrados, área logada ou dados pessoais sendo coletados, o Cognito se torna essencial, tanto pela agilidade de não construir autenticação do zero quanto pelo controle de acesso que a LGPD exige.
Já o Shield Advanced só se justifica para aplicações financeiras, de alta visibilidade pública ou que já sofreram tentativas de ataque relevantes, dado o custo fixo mensal envolvido.
O que a prática mostra
A OLX usa o AWS WAF com Bot Control para proteger seu marketplace, e em dias normais chega a rejeitar cerca de 13 mil requisições maliciosas em um universo de 2 milhões, número que já subiu para 250 mil requisições rejeitadas durante picos de ataque, sem impacto para os usuários legítimos.
Do lado da autenticação, a Nestlé Purina usou o Amazon Cognito para lançar o app MyPurina em poucos meses e alcançou 80% de economia de custo em comparação a construir login e SSO do zero. Já a Wiz migrou sua base de clientes para o Cognito e reduziu o custo de gestão de identidade em 70%, com 99,5% dos usuários migrados sem atrito.
Resumo e recomendações
Shield, WAF e Cognito não substituem um programa de conformidade com a LGPD, mas cobrem justamente a parte técnica que costuma pesar quando um incidente de segurança é investigado, a proteção contra ataques e o controle de quem acessa os dados.
A boa notícia é que nenhuma dessas camadas exige recomeçar a arquitetura descrita nos artigos anteriores. Elas se encaixam na mesma base de S3, CloudFront e API Gateway, adicionando proteção conforme o projeto ganha usuários reais e passa a lidar com dados pessoais em produção.